Как читать авторский курс и нормативные материалы
Это учебные материалы, а не заключение о соответствии конкретного продукта. Организационные модели курса отделяйте от терминов стандарта: ППК в опубликованном проекте — машиночитаемый перечень, а живой реестр его версий является практикой сопровождения. Термин OSA в разных материалах имеет разный охват. Статус и обязательность нормативного документа проверяются отдельно; проект КАПО опубликован как проект первой редакции.
🧭 Навигатор курса SCA/OSA
Что это Стартовая панель курса: быстрый вход в модули, практикум, инструменты, нормативку, шаблоны и справочник. Часть таблиц строится через
dataviewпо полям frontmatter, поэтому обновляется сама. Если вместо таблиц виден код — включите плагин Dataview и режим чтения.
Состав материалов по статусам
- П01. Стенд WSL2 Docker и базовая гигиена
- П02. Чтение CycloneDX JSON руками
- П03. Генерация SBOM через Syft
- П04. Генерация SBOM через cdxgen для C/C++
- П05. Trivy как генератор и сканер
- П06. Grype поверх готового SBOM
- П07. OSV-Scanner и lockfiles
- П08. Dependency-Track как портфель SBOM
- П09. VDR и VEX: различие факта и решения
- П10. БДУ ФСТЭК как национальный источник
- П11. ScanCode для лицензий
- П12. ORT и license policy
- П13. FOSSology как юридический workflow
- П14. Подпись SBOM через Sigstore
- П15. SLSA и in-toto provenance
- П16. GitLab CI security gate
- П17. OSA controlled repository policy
- П18. OSA Proxy режимы и ограничения
- П19. C/C++ make build inventory
- П20. CMake dependency graph
- П21. Conan graph и package identity
- П22. ELF dynamic dependencies
- П23. Статическая линковка как слепая зона
- П24. PURL нормализация и private qualifiers
- П25. CPE alias worklist
- П26. Лицензионная классификация
- П27. Юридическое заключение и реестр лицензий
- П28. Поставка от нескольких исполнителей
- П29. Readiness dashboard
- П30. Исключения и принятие риска
- П31. Пилот CodeScoring: make CMake qmake
- П32. CodeScoring offline architecture
- П33. AppSec и CodeScoring: сравнение по задаче
- П34. SBOM quality gate
- П35. VEX triage
- П36. Итоговый мини-проект
- П37. Контейнерный образ: слои, секреты, удалённые файлы
- П38. Честный SBOM контейнерного образа
- П39. SBOM for AI: minimum elements
- П40. Огнестойкость РБПО и SCA-процесс
Прогресс одной строкой Статус нужен для внутреннего сопровождения курса:
readyозначает, что материал можно использовать на занятии или в рабочей практике;draftиstubпомогают быстро найти, что ещё требует редакторского внимания.
⏳ Материалы в работе
- П01. Стенд WSL2 Docker и базовая гигиена
- П02. Чтение CycloneDX JSON руками
- П03. Генерация SBOM через Syft
- П04. Генерация SBOM через cdxgen для C/C++
- П05. Trivy как генератор и сканер
- П06. Grype поверх готового SBOM
- П07. OSV-Scanner и lockfiles
- П08. Dependency-Track как портфель SBOM
- П09. VDR и VEX: различие факта и решения
- П10. БДУ ФСТЭК как национальный источник
- П11. ScanCode для лицензий
- П12. ORT и license policy
- П13. FOSSology как юридический workflow
- П14. Подпись SBOM через Sigstore
- П15. SLSA и in-toto provenance
- П16. GitLab CI security gate
- П17. OSA controlled repository policy
- П18. OSA Proxy режимы и ограничения
- П19. C/C++ make build inventory
- П20. CMake dependency graph
- П21. Conan graph и package identity
- П22. ELF dynamic dependencies
- П23. Статическая линковка как слепая зона
- П24. PURL нормализация и private qualifiers
- П25. CPE alias worklist
- П26. Лицензионная классификация
- П27. Юридическое заключение и реестр лицензий
- П28. Поставка от нескольких исполнителей
- П29. Readiness dashboard
- П30. Исключения и принятие риска
- П31. Пилот CodeScoring: make CMake qmake
- П32. CodeScoring offline architecture
- П33. AppSec и CodeScoring: сравнение по задаче
- П34. SBOM quality gate
- П35. VEX triage
- П36. Итоговый мини-проект
- П37. Контейнерный образ: слои, секреты, удалённые файлы
- П38. Честный SBOM контейнерного образа
- П39. SBOM for AI: minimum elements
- П40. Огнестойкость РБПО и SCA-процесс
🎓 Модули курса
- М00. М00. Ориентация в курсе и карта решений
- М01. М01. Термины, угрозы и границы SCA OSA
- М02. М02. SBOM и ППК как машинный источник фактов
- М03. М03. Форматы SBOM: CycloneDX, SPDX, SWID
- М04. М04. Идентификаторы компонентов и уязвимостей
- М05. М05. Инструменты генерации SBOM
- М06. М06. Поиск уязвимостей и управление VDR/VEX
- М07. М07. Лицензионная чистота и юридический workflow
- М08. М08. Защита цепочки поставки и OSA
- М09. М09. C и C++ legacy без дисциплины пакетного менеджера
- М10. М10. Много исполнителей и корпоративная модель продукта
- М11. М11. Корпоративный кейс: генератор фактов и сервис вердиктов
- М12. М12. CodeScoring и подготовка пилота
- М13. М13. Нормативная трассировка и доказательная база
- М14. М14. Политики, исключения и принятие риска
- М15. М15. Методика преподавания и итоговая аттестация
- М16. М16. SBOM for AI и честный SBOM контейнерных образов
🧪 Практикум
- П01. Стенд WSL2 Docker и базовая гигиена
- П02. Чтение CycloneDX JSON руками
- П03. Генерация SBOM через Syft
- П04. Генерация SBOM через cdxgen для C/C++
- П05. Trivy как генератор и сканер
- П06. Grype поверх готового SBOM
- П07. OSV-Scanner и lockfiles
- П08. Dependency-Track как портфель SBOM
- П09. VDR и VEX: различие факта и решения
- П10. БДУ ФСТЭК как национальный источник
- П11. ScanCode для лицензий
- П12. ORT и license policy
- П13. FOSSology как юридический workflow
- П14. Подпись SBOM через Sigstore
- П15. SLSA и in-toto provenance
- П16. GitLab CI security gate
- П17. OSA controlled repository policy
- П18. OSA Proxy режимы и ограничения
- П19. C/C++ make build inventory
- П20. CMake dependency graph
- П21. Conan graph и package identity
- П22. ELF dynamic dependencies
- П23. Статическая линковка как слепая зона
- П24. PURL нормализация и private qualifiers
- П25. CPE alias worklist
- П26. Лицензионная классификация
- П27. Юридическое заключение и реестр лицензий
- П28. Поставка от нескольких исполнителей
- П29. Readiness dashboard
- П30. Исключения и принятие риска
- П31. Пилот CodeScoring: make CMake qmake
- П32. CodeScoring offline architecture
- П33. AppSec и CodeScoring: сравнение по задаче
- П34. SBOM quality gate
- П35. VEX triage
- П36. Итоговый мини-проект
- П37. Контейнерный образ: слои, секреты, удалённые файлы
- П38. Честный SBOM контейнерного образа
- П39. SBOM for AI: minimum elements
- П40. Огнестойкость РБПО и SCA-процесс
🛠 Инструменты по категориям
- М00. М00. Ориентация в курсе и карта решений
- М01. М01. Термины, угрозы и границы SCA OSA
- М02. М02. SBOM и ППК как машинный источник фактов
- М03. М03. Форматы SBOM: CycloneDX, SPDX, SWID
- М04. М04. Идентификаторы компонентов и уязвимостей
- М05. М05. Инструменты генерации SBOM
- М06. М06. Поиск уязвимостей и управление VDR/VEX
- М07. М07. Лицензионная чистота и юридический workflow
- М08. М08. Защита цепочки поставки и OSA
- М09. М09. C и C++ legacy без дисциплины пакетного менеджера
- М10. М10. Много исполнителей и корпоративная модель продукта
- М11. М11. Корпоративный кейс: генератор фактов и сервис вердиктов
- М12. М12. CodeScoring и подготовка пилота
- М13. М13. Нормативная трассировка и доказательная база
- М14. М14. Политики, исключения и принятие риска
- М15. М15. Методика преподавания и итоговая аттестация
- М16. М16. SBOM for AI и честный SBOM контейнерных образов
Полный список инструментов — в Карта специальных тем и в папке
04 Инструменты. Каждая карточка содержит «Для чего / Как применяют / Сильные стороны / Ограничения / Offline».
📜 Нормативная база по юрисдикциям
- М00. М00. Ориентация в курсе и карта решений
- М01. М01. Термины, угрозы и границы SCA OSA
- М02. М02. SBOM и ППК как машинный источник фактов
- М03. М03. Форматы SBOM: CycloneDX, SPDX, SWID
- М04. М04. Идентификаторы компонентов и уязвимостей
- М05. М05. Инструменты генерации SBOM
- М06. М06. Поиск уязвимостей и управление VDR/VEX
- М07. М07. Лицензионная чистота и юридический workflow
- М08. М08. Защита цепочки поставки и OSA
- М09. М09. C и C++ legacy без дисциплины пакетного менеджера
- М10. М10. Много исполнителей и корпоративная модель продукта
- М11. М11. Корпоративный кейс: генератор фактов и сервис вердиктов
- М12. М12. CodeScoring и подготовка пилота
- М13. М13. Нормативная трассировка и доказательная база
- М14. М14. Политики, исключения и принятие риска
- М15. М15. Методика преподавания и итоговая аттестация
- М16. М16. SBOM for AI и честный SBOM контейнерных образов
📋 Шаблоны и регламенты по областям
- М00. М00. Ориентация в курсе и карта решений
- М01. М01. Термины, угрозы и границы SCA OSA
- М02. М02. SBOM и ППК как машинный источник фактов
- М03. М03. Форматы SBOM: CycloneDX, SPDX, SWID
- М04. М04. Идентификаторы компонентов и уязвимостей
- М05. М05. Инструменты генерации SBOM
- М06. М06. Поиск уязвимостей и управление VDR/VEX
- М07. М07. Лицензионная чистота и юридический workflow
- М08. М08. Защита цепочки поставки и OSA
- М09. М09. C и C++ legacy без дисциплины пакетного менеджера
- М10. М10. Много исполнителей и корпоративная модель продукта
- М11. М11. Корпоративный кейс: генератор фактов и сервис вердиктов
- М12. М12. CodeScoring и подготовка пилота
- М13. М13. Нормативная трассировка и доказательная база
- М14. М14. Политики, исключения и принятие риска
- М15. М15. Методика преподавания и итоговая аттестация
- М16. М16. SBOM for AI и честный SBOM контейнерных образов
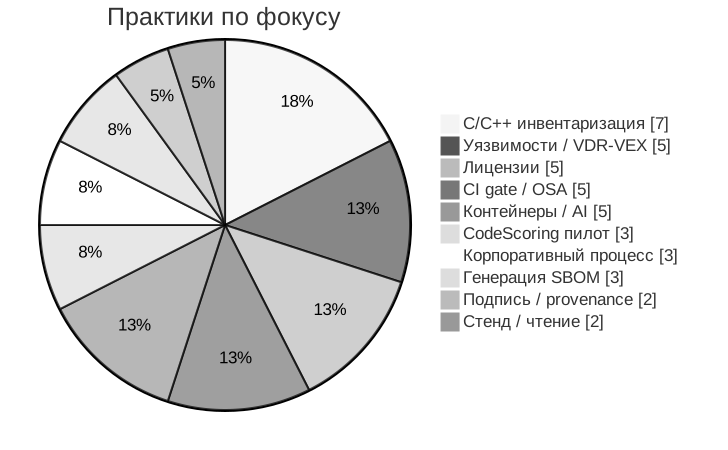
🧭 Распределение практик по экосистемам (схема)
Про графики Таблицы выше строятся через
dataview, а диаграмма ниже — статичнаяmermaid. Для учебной выдачи контента достаточно стандартного Markdown/Mermaid и Dataview; расширенные графики можно подключать в вашей рабочей среде отдельно.
🔗 Навигация
Карты и доски - ⭐ Почему генерация SBOM — это искусство (плохой vs хороший SBOM, в т.ч. C/C++) - ⭐ VEX в процессе РБПО (кто выпускает VEX, как доказать
not_affected, где хранить evidence) - Главная карта · Карта курса · Карта практик - 🗂 Канбан внедрения · 🖼 Канвас архитектуры · интерактивная схема - Карта C C++ legacy · Карта CodeScoring · Карта специальных тем · Карта источников · Справочник - ⚙ Схема метаданных и стиль (служебная заметка автора)